A magyar turisták is rosszul járhatnak: egyre ravaszabbak a Booking-csalások
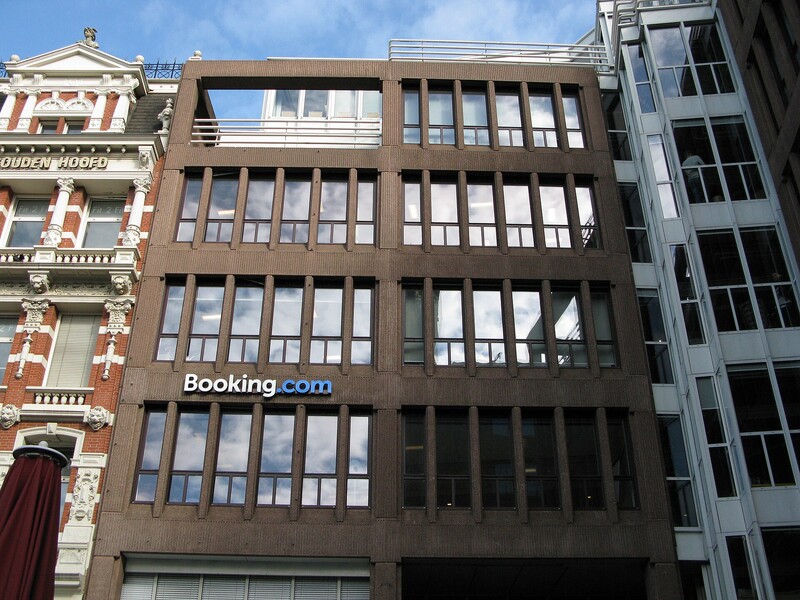
Egyre-fogalmazzunk így-kifinomultabb internetes csalások veszélyeztetik a booking.com szállásfoglaló oldal felhasználóit. A csalók a vendégek valódi foglalási adatait használják fel, és a szállodák nevében WhatsApp-üzeneteket küldenek, amelyekben további adatokat vagy sürgős bankkártyás fizetést kérnek. A megtévesztés azért különösen hatékony, mert az üzenetek gyakran tartalmazzák az utazó nevét, a szálláshely pontos nevét, a foglalás időpontját és a ténylegesen kifizetett összeget is. A Bookingot mindenütt használják a világon, így az egyre gyakoribb csalások természetesen a magyar turistákat is érintik.
A Figaró egy Pascale nevű, hatvanas éveiben járó nő esetét mutatja be, aki rendszeresen használja a Bookingot. Egy brazíliai szálláshely nevében kapott WhatsApp-üzenetet arról, hogy bankkártyaprobléma miatt a foglalása már nem érvényes, ezért újra meg kell erősítenie a fizetési adatait. Az üzenetben szereplő információk pontosak voltak, a mellékelt link pedig a Booking oldalát szinte tökéletesen utánzó hamis weboldalra vezetett. Az asszony nem gyanakodott, mivel előfordul, hogy lejáró bankkártya esetén valóban szükség van az adatok frissítésére.
Végül 1300 eurót veszített.
Nem elszigetelt esetről van szó. A világ különböző országaiból egyre több felhasználó számol be hasonló csalási kísérletekről.
Egy másik utazó például három nappal a görögországi érkezése előtt kapott fizetési felszólítást a szállodától, holott a szobát már a foglaláskor kifizette. Gyanút fogott, és ellenőrizte az alkalmazásban a fizetési státuszt. A telefonszám tulajdonosáról később kiderült, hogy a Kongói Demokratikus Köztársaságban él, noha görög számról keresték.
A csalások a szállodáknak is komoly problémát jelentenek, bár nyilván az embereknek érthetően kevésbé fontos, hogy mondjuk egy nagyobb szállodát milyen kár ér. A francia szállodaipari szervezetek képviselői szerint mindenesetre az elmúlt egy évben egyre több tagjuk jelezte az eseteket. A szálláshelyek gyakran csak akkor értesülnek arról, hogy feltörték valamelyik rendszerüket, amikor a vendégek jelentkeznek náluk. A következmény nemcsak pénzügyi, hanem reputációs kár is: a megtévesztett ügyfelek gyakran negatív értékeléseket írnak azokról a szállodákról, amelyek nevében a csalók felléptek.
Hogyan jutnak hozzá a csalók a foglalási adatokhoz?
A Booking szerint professzionális kiberbűnözői csoportok feltörhetik a szállodák informatikai rendszereit vagy a platformon használt partnerfiókjaikat. (Más kérdés, hogy ezt miért nem képes a Booking valahogy megakadályozni.) Így hozzáférhetnek azokhoz a foglalási információkhoz, amelyeket a szálláshelyek is látnak, majd ezek felhasználásával hitelesnek tűnő üzeneteket küldhetnek az utazóknak. A Booking azzal védekezik, hogy a pontos adatok megjelenése egy csaló üzenetben önmagában nem bizonyítja, hogy a Booking saját rendszerét törték fel: a biztonsági rés forrását sokszor nehéz azonosítani.
Az Európai Bizottság október 21-én vizsgálatot indított a Booking ellen, amelynek egyik fontos kérdése éppen az, hogy a cég megfelelően védi-e felhasználóit az adathalász támadásokkal szemben.
A Booking közlése szerint 2025-ben mesterséges intelligenciával is erősítették a csalások felismerését. Rendszereik - legalábbis ezt állítják - 14 millió csaló tranzakciós kísérletet akadályoztak meg, és 26 ezer feltört partnerfiókot blokkoltak. A vállalat azt is állítja, hogy már nem továbbítja automatikusan a vendégek telefonszámát a szálláshelyeknek. A WhatsAppon keresztül küldött csaló üzeneteket azonban valamiért nem tudja közvetlenül ellenőrizni.
A legfontosabb tanács az utazóknak: soha ne kattintsanak olyan üzenetben található fizetési linkre, amely sürgős bankkártyaadat-megadást vagy újabb fizetést követel.
Ehelyett közvetlenül a Booking alkalmazásában vagy hivatalos weboldalán ellenőrizzék a foglalást, illetve saját maguk keressék fel a szálláshelyet.
A sürgetés, a fizetési határidővel való fenyegetés és a foglalás törlésének kilátásba helyezése tipikus csalási módszer.
A Figaró cikkéből egyébként kiderült, hogy Pascale már júniusban bejelentette a csalást a Booking ügyfélszolgálatának, de azóta sem kapott érdemi visszajelzést.
Összességében az esetek arra mutatnak rá, hogy a digitális szállásfoglalás kényelme új típusú kiberbiztonsági kockázatokkal jár. A csalók nem véletlenszerű üzenetekkel próbálkoznak, hanem valódi foglalási adatokkal építik fel a megtévesztést, ezért a felhasználók számára egyre nehezebb felismerni a csalást.